
Otkrivanje i odgovor na krajnjim tačkama
Šta je EDR?
Otkrivanje i odgovor na krajnjim tačkama (EDR) je oblik zaštite krajnjih tačaka koji koristi podatke prikupljene sa uređaja krajnjih tačaka da bi se razumelo kako se sajber pretnje ponašaju i kako organizacije na njih odgovaraju. To je sistem koji prikuplja i analizira informacije o bezbednosnim pretnjama sa računarskih radnih stanica i drugih krajnjih tačaka, kako bi se bezbednosni propusti pronašli u trenutku kada nastanu i kako bi se olakšao brz odgovor na otkrivene ili moguće pretnje. U ovom tekstu saznaćete šta je EDR, koje vrste pretnji EDR rešenja mogu da otkriju i na šta obratiti pažnju pri oceni EDR alata.
Osnovne funkcije EDR bezbednosnog sistema:
- Praćenje i prikupljanje podataka o aktivnostima sa krajnjih tačaka koje bi mogle ukazivati na pretnju
- Analiza tih podataka radi prepoznavanja obrazaca pretnji
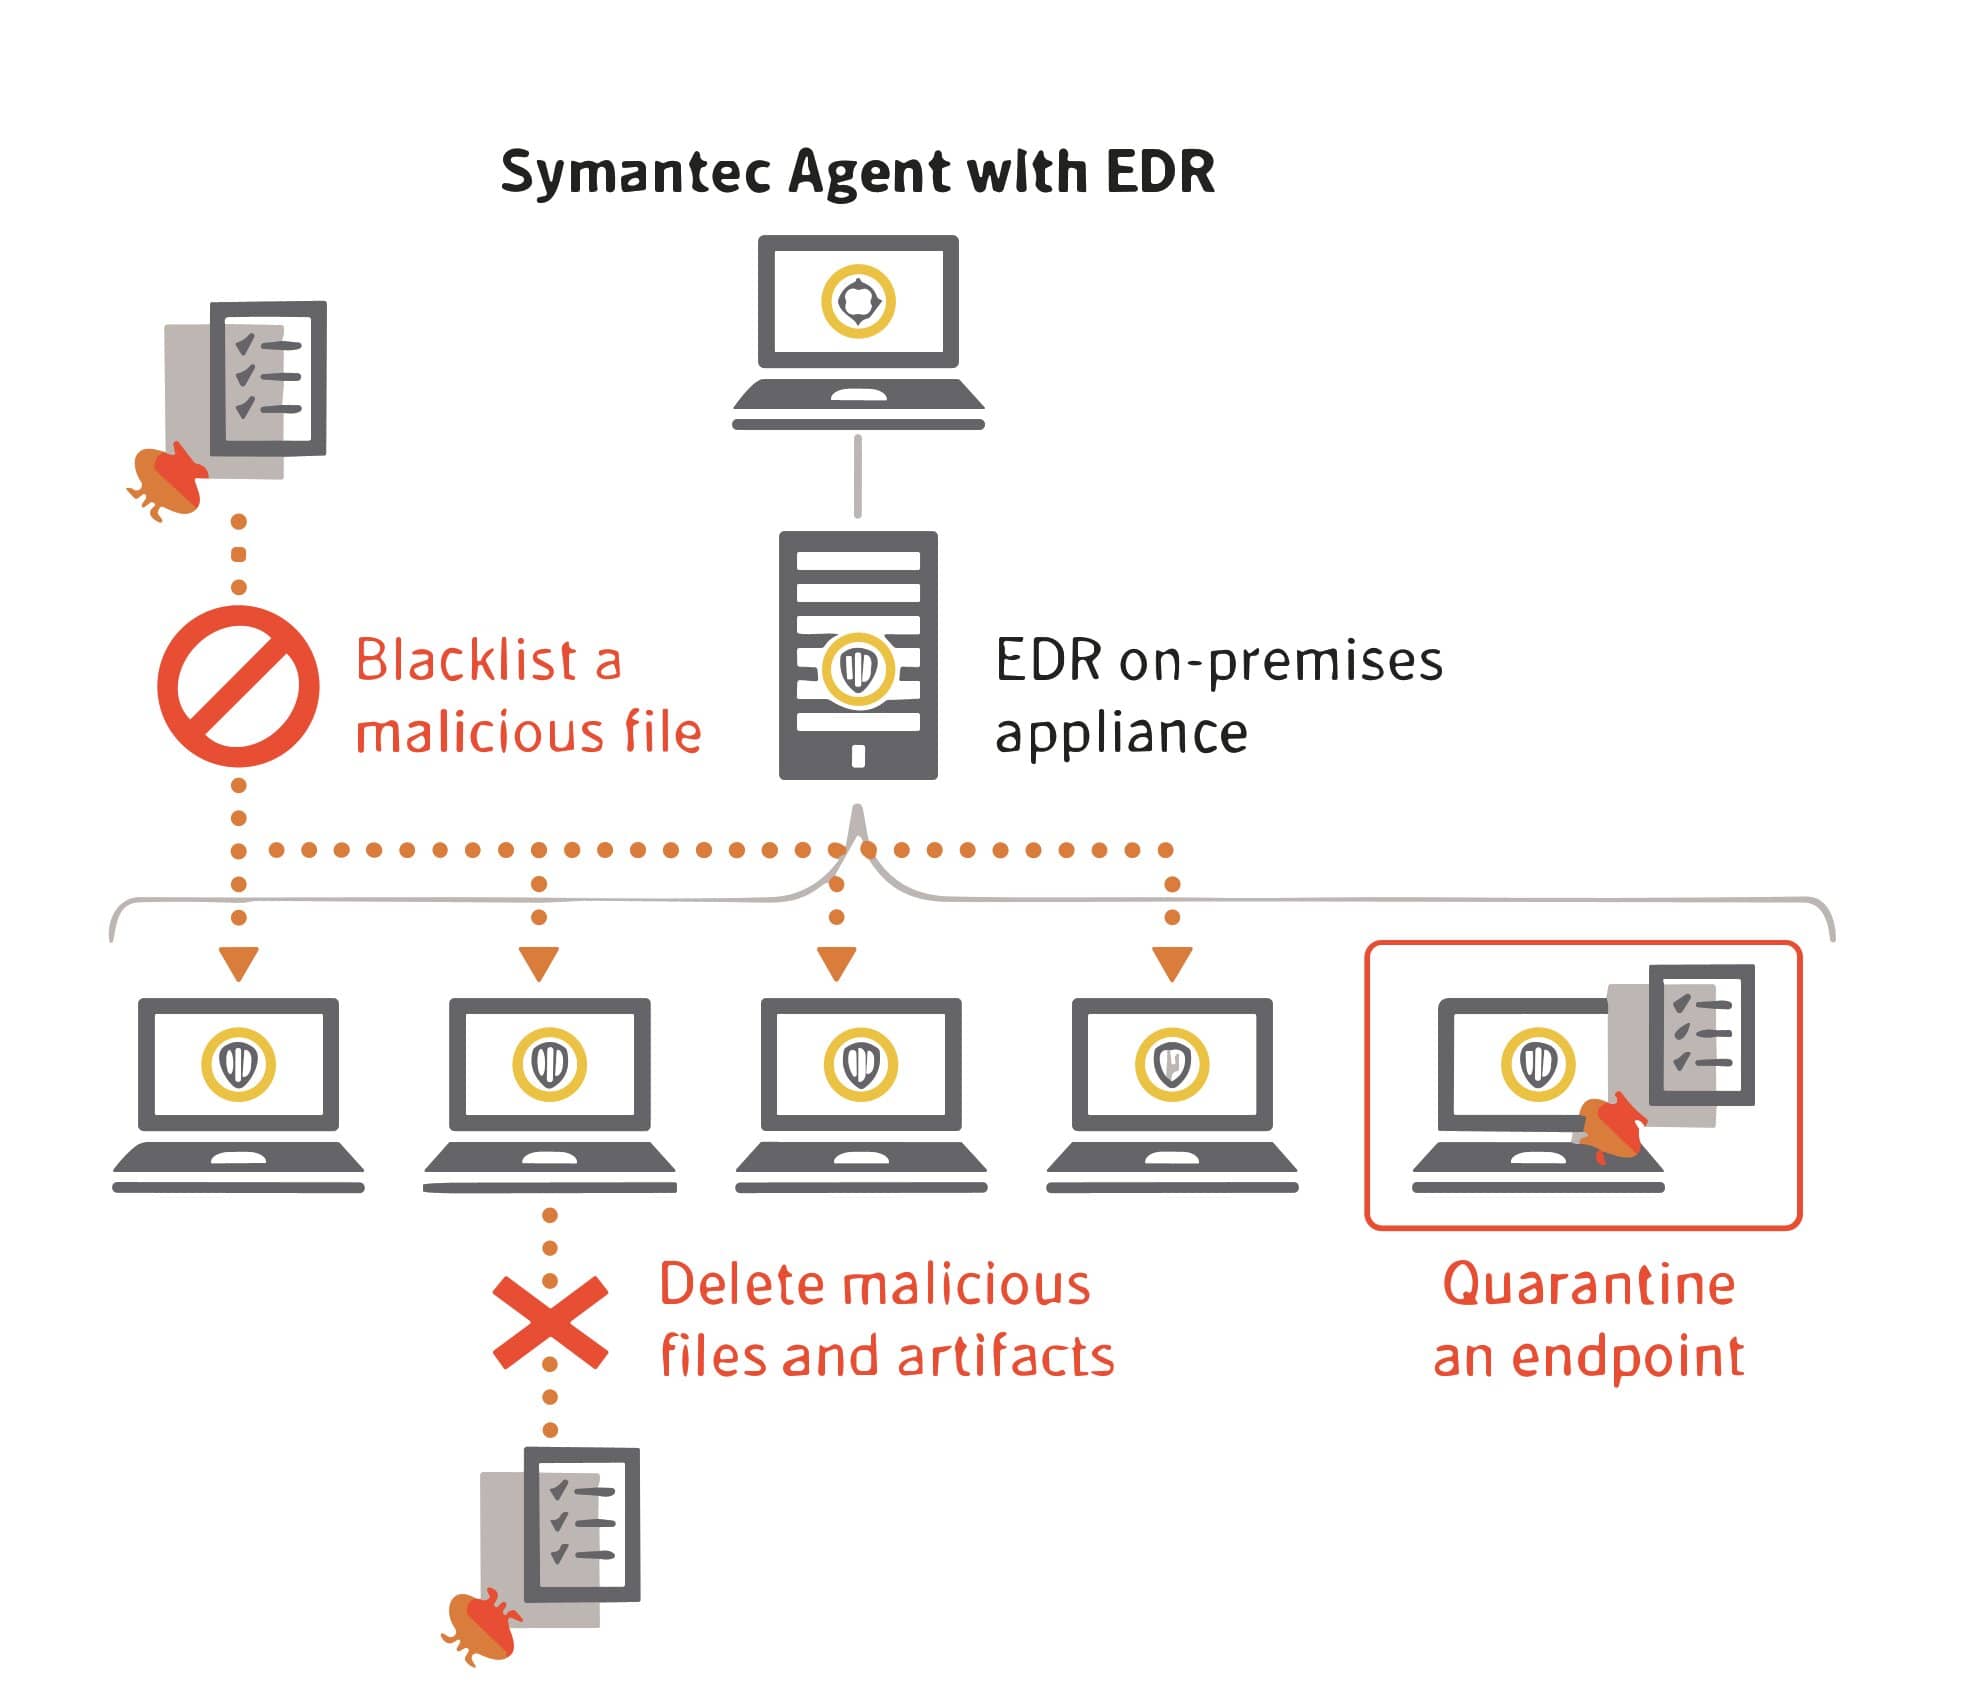
- Automatski odgovor radi uklanjanja pretnji
Zašto je to važno?
Otkrivanje i odgovor na krajnjim tačkama postalo je kritična komponenta svakog rešenja za bezbednost krajnjih tačaka, jer nema boljeg načina da se otkrije napad nego da se prati ciljno okruženje koje je pod napadom — a telemetrija koju EDR platforma prikuplja omogućava potpuno prioritizovanje i istragu.
Najvažnije je to što tradicionalni alati za bezbednost krajnjih tačaka ne mogu da otkriju ili neutrališu napredne pretnje koje im izmaknu. EDR preuzima tamo gde ta tradicionalna rešenja staju. Analitika otkrivanja pretnji i mogućnosti automatskog odgovora mogu da prepoznaju i ograniče moguće pretnje koje su probile perimetar mreže — često bez ljudske intervencije — pre nego što izazovu ozbiljnu štetu. EDR takođe pruža alate kojima bezbednosni timovi mogu sami da otkrivaju, istražuju i sprečavaju sumnjive pretnje i pretnje u nastajanju.
Kako radi?
EDR bezbednosna rešenja beleže aktivnosti i događaje koji se odvijaju na krajnjim tačkama i u svim radnim opterećenjima, dajući bezbednosnim timovima vidljivost koja im je potrebna da bi izneli na videlo događaje koji bi inače ostali nevidljivi. EDR rešenje mora da pruži neprekidnu, sveobuhvatnu vidljivost onoga što se na krajnjim tačkama dešava u realnom vremenu.
EDR alat treba da nudi napredne mogućnosti otkrivanja pretnji, istrage i odgovora, uključujući pretragu i istragu podataka o incidentima, prioritizaciju upozorenja, proveru sumnjivih aktivnosti, lov na pretnje i otkrivanje i ograničavanje zlonamernih aktivnosti.
Prioritizacija incidenata: EDR automatski označava potencijalno sumnjive ili zlonamerne događaje i iznosi ih pred bezbednosnog analitičara.
Lov na pretnje: EDR treba da podržava aktivnost lova na pretnje kako bi bezbednosni analitičari mogli proaktivno da traže moguće upade.
Prikupljanje podataka: treba da koristi što više podataka kako bi se o mogućim pretnjama donosile utemeljene odluke.
Ključne koristi
Bolja vidljivost: EDR bezbednosna rešenja neprekidno prikupljaju i analiziraju podatke i izveštavaju jedan centralni sistem. To bezbednosnom timu daje punu vidljivost stanja krajnjih tačaka u mreži, iz jedne konzole.
Brže istrage: EDR rešenja osmišljena su da automatizuju prikupljanje i obradu podataka, kao i pojedine aktivnosti odgovora. To bezbednosnom timu omogućava da brzo dođe do konteksta mogućeg bezbednosnog incidenta i da brzo preduzme korake za njegovo otklanjanje.
Automatizacija otklanjanja: EDR rešenja mogu automatski da sprovedu pojedine aktivnosti odgovora na incidente, na osnovu unapred definisanih pravila. To im omogućava da određene incidente blokiraju ili brzo otklone i smanjuje teret za bezbednosne analitičare.
Lov na pretnje sa kontekstom: neprekidno prikupljanje i analiza podataka koje EDR rešenja sprovode pružaju dubinsku vidljivost stanja krajnje tačke. To lovcima na pretnje omogućava da prepoznaju i istraže moguće znake postojeće zaraze.
Zaključak
Kroz neprekidno praćenje krajnjih tačaka i temeljnu analizu podataka, preduzeća mogu bolje da razumeju kako ova ili ona pretnja utiče na krajnju tačku i kojim se mehanizmima širi kroz mrežu. Umesto da pretnje otklanjaju nespremna, organizacije mogu uvide stečene EDR alatima da iskoriste za jačanje bezbednosti od budućih napada i skraćivanje vremena zadržavanja u slučaju zaraze.