
Blog
Mrežna arhitektura novog načina rada: SASE
5. april 2023.
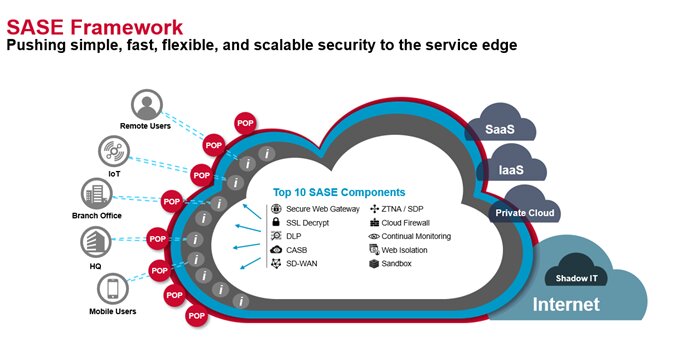
SASE (Secure Access Service Edge) je vizija objedinjenih tehnologija za poboljšanje performansi mreže i bezbednosti za korisnike koji mogu biti bilo gde, koristiti bilo koji uređaj i kojima je potrebno da dođu do sadržaja i aplikacija u poslovnim data centrima i na cloud platformama.
Osnovni cilj SASE arhitekture jeste da pruži neprimetno korisničko iskustvo, bolje povezivanje i sveobuhvatnu bezbednost, i to tako da podrži dinamičke potrebe digitalnih organizacija za bezbednim pristupom. Umesto da saobraćaj vraća u tradicionalne data centre ili privatne mreže radi bezbednosnog pregleda, SASE omogućava uređajima i udaljenim sistemima da do aplikacija i resursa dolaze neprimetno, gde god da su i u bilo koje vreme.
SASE ima četiri osnovne odlike:
1. Vođen identitetom: pristup se odobrava na osnovu identiteta korisnika i uređaja.
2. Izvorno cloud: i infrastruktura i bezbednosna rešenja isporučuju se iz clouda.
3. Podržava sve ivice: svaka fizička, digitalna i logička ivica je zaštićena.
4. Globalno raspodeljen: korisnici su bezbedni gde god da rade.
Osnovne komponente SASE arhitekture
Softverski definisana mreža širokog područja (SD-WAN)
Softverski definisana mreža širokog područja je slojevita arhitektura koja softverom za usmeravanje ili komutaciju stvara virtuelne veze između fizičkih i logičkih krajnjih tačaka. SD-WAN mreže pružaju gotovo neograničen broj putanja za korisnički saobraćaj, poboljšavajući korisničko iskustvo i dajući veliku fleksibilnost u šifrovanju i vođenju politika.
Bezbedan veb prolaz (SWG)
Bezbedan veb prolaz je usluga veb bezbednosti koja sprečava neovlašćen saobraćaj da stigne do date mreže. Cilj SWG-a jeste da neutrališe pretnje pre nego što uđu u virtuelni perimetar. To postiže spajanjem tehnologija kao što su otkrivanje zlonamernog koda, uklanjanje zlonamernog softvera i filtriranje URL adresa.
Posrednik za bezbednost pristupa cloudu (CASB)
Posrednik za bezbednost pristupa cloudu je SaaS aplikacija koja deluje kao bezbednosna kontrolna tačka između lokalnih mreža i cloud aplikacija i sprovodi politike bezbednosti podataka. CASB štiti podatke organizacije spojem tehnika sprečavanja, praćenja i ublažavanja rizika. Takođe može da prepozna zlonamerno ponašanje i upozori administratore na kršenja usklađenosti.
Zaštitna barijera kao usluga (FWaaS)
Zaštitna barijera kao usluga premešta zaštitu sa tradicionalnog mrežnog perimetra u cloud. To organizacijama omogućava da udaljenu, mobilnu radnu snagu bezbedno povežu na mrežu organizacije, a da istovremeno nastave da sprovode dosledne bezbednosne politike izvan geografskog okvira organizacije.
Zero Trust mrežni pristup (ZTNA)
Zero Trust mrežni pristup je skup objedinjenih cloud tehnologija koje rade na infrastrukturi u kojoj poverenje nikada nije podrazumevano, a pristup se odobrava po principu „samo koliko je potrebno“ i najmanjih privilegija, za sve korisnike, uređaje i aplikacije. U ovom modelu svaki korisnik mora biti autentifikovan, ovlašćen i neprekidno proveravan pre nego što mu se odobri pristup privatnim poslovnim aplikacijama i podacima. ZTNA uklanja loše korisničko iskustvo, operativnu složenost, trošak i rizik tradicionalnog VPN-a.
Centralno, objedinjeno upravljanje
Savremena SASE platforma IT administratorima omogućava da SD-WAN, SWG, CASB, FWaaS i ZTNA vode kroz centralno, objedinjeno upravljanje mrežom i bezbednošću. To članovima IT tima omogućava da svoju energiju usmere na druga, hitnija područja i poboljšava korisničko iskustvo hibridne radne snage organizacije.
Prednosti SASE arhitekture
SASE platforme nude značajne prednosti u odnosu na tradicionalne lokalne mrežne opcije. Evo nekih od glavnih razloga zbog kojih organizacije možda žele da pređu na SASE infrastrukturu:
1. Niži IT troškovi i manja složenost
Stariji modeli mrežne bezbednosti oslanjaju se na niz rešenja da bi obezbedili mrežni perimetar. SASE štedi IT troškove i pojednostavljuje upravljanje smanjenjem broja rešenja potrebnih za zaštitu aplikacija i usluga.
2. Veća agilnost i skalabilnost
Pošto se SASE isporučuje iz clouda, i mrežna i bezbednosna infrastruktura potpuno su skalabilne. Sistem može da raste kako vaša organizacija raste, što omogućava ubrzanje digitalne transformacije.
3. Osmišljen da održi hibridni rad
Tamo gde se tradicionalne mreže sa centralnim čvorištem muče da izađu na kraj sa propusnim opsegom potrebnim da zaposleni na daljinu ostanu produktivni, SASE pruža bezbednost poslovnog nivoa svakom korisniku, bez obzira na to kako i gde radi.
4. Bolje korisničko iskustvo
SASE poboljšava bezbednost korisnika pametnim vođenjem bezbednosnih kompromisa u realnom vremenu. Time se smanjuje kašnjenje koje korisnici osećaju pri povezivanju sa cloud aplikacijama i uslugama i sužava površina napada organizacije.
5. Snažnija bezbednost
U SASE infrastrukturi SWG, DLP, ZTNA i druge tehnologije analize pretnji objedinjuju se kako bi zaposlenima na daljinu dale bezbedan pristup resursima organizacije, uz smanjenje rizika od bočnog kretanja kroz mrežu. Uz SASE, svaka veza se pregleda i obezbedi, a politike zaštite od pretnji jasno su unapred definisane.
Zašto SASE?
Čak i kada je digitalna transformacija veoma složena i skupa, organizacije je prihvataju kroz inicijative kao što su mobilnost i cloud, koje obećavaju veću produktivnost, efikasnost i konkurentnost. Sprovođenje te transformacije, međutim, donosi sopstvene probleme, uključujući narušenu bezbednosnu vidljivost i kontrolu, uz dodatnu složenost, veće troškove i slabije performanse.
SASE vam pomaže da te probleme rešite objedinjavanjem mreže i bezbednosti kao usluge, u modelu isporučenom iz clouda, čime postižete:
- Optimizovano korisničko iskustvo
- Prelazak u cloud bez složenosti
- Produktivnu radnu snagu na daljinu
Izvori
-https://www.microsoft.com/tr-tr/security/business/security-101/what-is-sase
-https://www.broadcom.com/solutions/symantec-security-solutions/secure-access-service-edge